Judiciales
Tribunal de Impugnación confirmó condena por abuso sexual a ginecólogo que trabajaba en Roca
El hecho investigado ocurrió en noviembre de 2021 en el consultorio que tenía el condenado en el Sanatorio Juan XXIII.
El Tribunal de Impugnación (TI) confirmó la sentencia de un Tribunal de Juicio de Roca contra el médico ginecólogo Francisco Méndez Peralta Ramos, quien fue condenado a dos años de prisión en suspenso e inhabilitación temporal para ejercer la medicina por el delito de abuso sexual simple del que fue víctima una paciente.
La sentencia condenatoria fue impugnada por la defensa del imputado, que la calificó de «arbitraria». En su recurso alegó que la valoración de las pruebas presentadas en el juicio no fue «integral» por parte del Tribunal y que el razonamiento para dictar la condena «se ha apartado de la sana crítica». Planteó que los tocamientos fueron un acto médico, no un hecho violento, sorpresivo e impúdico como dice la sentencia. Y finalmente cuestionó el monto de la pena, al que consideró «desmesurado y arbitrario».
El hecho investigado ocurrió en noviembre de 2021 en el consultorio que tenía el ginecólogo Méndez Peralta Ramos en el Sanatorio Juan XXIII de Roca. La paciente asistió a un control ginecológico de rutina pero sufrió tocamientos, gestos y expresiones verbales de claro contenido sexual por parte del médico, quien además intentó retenerla dentro del consultorio.
Para abordar el caso, el TI comenzó por analizar textualmente el testimonio completo de la víctima, sin recortes ni intermediaciones discursivas. «Partiendo de la transcripción de sus dichos, se puede advertir el camino por el cual el Tribunal de Juicio corrobora con elementos externos la fiabilidad de dicho testimonio», explicó.
«La defensa sostiene que hay arbitrariedad en la sentencia porque se trató de un acto médico sin ninguna connotación sexual. Sin embargo, ello es rebatido fundadamente por la sentencia (del Tribunal de Roca) al considerar el hecho como un acto abusivo en el contexto de una consulta médica», concluyó el Tribunal de Impugnación.
El testimonio de la víctima fue reforzado, entre otras pruebas, por los mensajes de audio que envió a distintas personas apenas salió del consultorio. «Se la puede escuchar llorando, angustiada, nerviosa y alterada por la situación vivida», recordó el TI. También por las declaraciones de las personas que le brindaron contención inmediata tras el episodio y por las psicólogas y la psiquiatra que la atendieron. Así, «la crítica que realiza la esforzada defensa deviene infructuosa, por parcializada y segmentada. Todo ello sin dejar de considerar que no existe un solo motivo acreditado que permita sospechar una falsa denuncia por parte de la denunciante», definió el Tribunal.
Además, citando un precedente de la Corte Interamericana de Derechos Humanos, la jueza y los jueces de Impugnación recordaron que la relación médico-paciente «está caracterizada por la asimetría en el ejercicio del poder que el médico asume en razón de su conocimiento profesional especializado y del control de la información que conserva».
«Claro está que acá no hubo ningún consentimiento, no sólo porque no hay consentimiento implícito, porque como dijo la misma denunciante ‘quedó tiesa’ ante un acto abusivo y sorpresivo que no esperaba de quien había sido su médico por cinco años, sino porque además existe una relación asimétrica de poder entre médico-paciente. De ninguna manera puede sostenerse -como pretende la defensa- que acceder a un examen con objetivos médicos puede implicar un consentimiento para un contacto físico de índole sexual», concluyó el Tribunal.
En el mismo sentido, el TI también consideró correctamente fundamentado el razonamiento del Tribunal de Roca para establecer el monto de la pena y la inhabilitación por dos años para ejercer la medicina.



Judiciales
Lo acosaban con hasta cinco llamados diarios por una deuda ajena: Deberán compensarlo
Un roquense recibió llamados y mensajes reiterados por una deuda vinculada a una línea telefónica que aseguró no haber contratado. La Justicia Civil condenó a Telecom Argentina a pagar una reparación por daño moral y una sanción por daño punitivo, más intereses.

Después de más de 25 años con la misma compañía de telefonía móvil, un hombre comenzó a recibir llamados y mensajes de otra empresa por una deuda que desconocía. Le exigían que pagara por una línea que nunca había contratado y le advertían que podían cortar el servicio. Según relató, los reclamos llegaban entre cuatro y cinco veces por día, en distintos horarios.
Fue a una sucursal para averiguar qué ocurría. Allí le informaron que figuraba como titular de esa línea desde hacía más de dos años. Desconoció la contratación y firmó una declaración jurada. El domicilio y el correo electrónico asociados al servicio no le pertenecían.
En su demanda, sostuvo que una tercera persona había utilizado una simple fotocopia de su DNI para habilitar la línea. La pericia comprobó que el sistema de alta permitía a cualquier persona con un chip prepago ingresar manualmente los datos del titular, sin una verificación fehaciente de identidad. La empresa no tenía documentación que respaldara esa contratación ni constancias del método de validación aplicado.
El hombre inició una acción por daños y perjuicios ante el Poder Judicial. El fuero Civil de Roca hizo lugar a la demanda y condenó a Telecom Argentina a pagar una reparación por daño moral y una sanción económica por daño punitivo, más intereses.
Para resolver, la jueza aplicó las normas de defensa del consumidor, protección de datos personales y resguardo de la intimidad. También las garantías constitucionales sobre seguridad, información y trato digno.
En su defensa, Telecom sostuvo que había existido un error puntual en la asignación de la titularidad. Afirmó que, tras conocer el reclamo, dio de baja la línea y canceló la deuda de inmediato. También aseguró que el problema se había solucionado en menos de un mes y negó que hubiera un perjuicio que justificara el reclamo.
Sin embargo, la pericia informática mostró que el área de fraude había rechazado el desconocimiento de la contratación y que el sistema de cobranzas continuó activo después de la baja. Tampoco había registros técnicos que permitieran identificar a quien había activado el servicio ni constancias sobre la conexión desde la cual una tercera persona había modificado el correo electrónico de contacto.
La sentencia consideró que la conducta excedió un simple error y constituyó una negligencia grave. Destacó que la empresa tenía capacidad técnica para bloquear los cobros desde el primer reclamo.
«Las llamadas de cobranzas recibidas en tal período y bajo el contexto reseñado deben ser calificadas como actos vergonzantes, intimidantes, de injerencia arbitraria en la vida privada de la persona y por ende antijurídicos», expresó la jueza.
Para fijar la reparación, valoró la angustia y la incertidumbre por el uso de la identidad del hombre. También tuvo en cuenta que se trató de una sola línea y que no fue informado como moroso. La sentencia no se encuentra firme y puede ser apelada.
Judiciales
Río Negro busca prohibir las salidas nocturnas a personas con tobilleras electrónicas
La iniciativa establece una prohibición de salir del domicilio entre las 20 y las 8 para personas con monitoreo electrónico. El proyecto contempla a quienes cumplen prisión domiciliaria, tienen prisión preventiva domiciliaria o están sujetos a una medida cautelar con dispositivos de seguimiento.
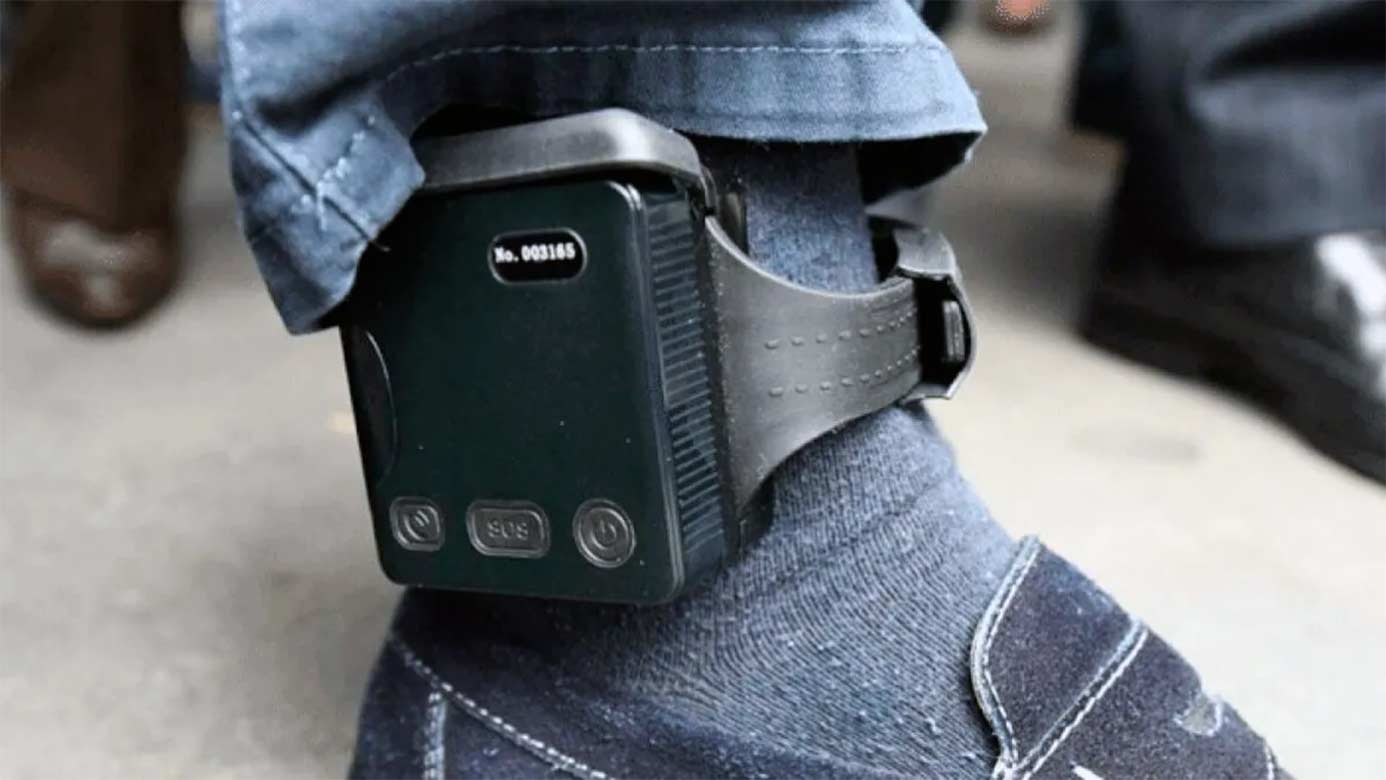
La Legislatura de Río Negro avanza en el tratamiento de un proyecto que busca endurecer las condiciones de control sobre las personas que utilizan tobilleras o pulseras electrónicas, mediante la prohibición de salidas de sus domicilios entre las 20 y las 8 horas del día siguiente.
La propuesta fue modificada durante su tratamiento en comisión para ampliar expresamente el alcance de la restricción, que ahora comprenderá tres situaciones diferentes: personas que cumplen condenas bajo prisión domiciliaria, imputados con prisión preventiva domiciliaria y personas sometidas a monitoreo electrónico como medida cautelar, aunque no tengan restringida su libertad mediante una prisión domiciliaria.
El legislador Lucas Pica explicó que esta última situación fue incorporada al texto original durante el debate parlamentario, con el objetivo de evitar diferencias en la aplicación de la normativa. «La restricción horaria, es decir, entre las 20 y las 8 horas, es para todos aquellos que están monitoreados y que tienen pulsera electrónica o tobillera electrónica«, precisó.
El parlamentario detalló que la disposición alcanzará tanto a quienes se encuentran privados de su libertad en sus viviendas como a aquellos que utilizan dispositivos electrónicos de seguimiento por disposición judicial, sin estar sometidos a prisión domiciliaria.
«Para los tres casos se va a aplicar esta restricción horaria. Y los jueces no van a poder excepcionar sino en casos de emergencia médica», remarcó.
Los jueces no podrán autorizar salidas nocturnas, salvo por emergencias médicas
Uno de los aspectos centrales de la iniciativa es la limitación de las facultades judiciales para autorizar salidas durante el horario establecido.
Pica aclaró que la restricción también se aplicará expresamente a quienes cumplen prisión domiciliaria, pese a que esas personas ya tienen la obligación de permanecer en sus viviendas.
La inclusión de estos casos responde a la intención de impedir que se concedan permisos de salida transitoria durante la noche.
«Uno podría pensar que aquellos que tienen tobillera electrónica y están en domicilio con prisión domiciliaria por cumplimiento de condena o por cautelar de prisión preventiva domiciliaria, que esta restricción no se aplicaría porque ya están en el domicilio, presos en sus domicilios», explicó.
Sin embargo, señaló que el proyecto establece expresamente la prohibición para evitar interpretaciones que permitan excepciones judiciales. «Lo que hicimos es dejar expresamente así para que los jueces no puedan excepcionar y habilitar una salida transitoria en ese rango horario, es decir, entre las 20 y las 8», sostuvo.
De esta manera, las emergencias médicas quedarán como el único supuesto de excepción previsto para ese período.
Una modificación que amplía el alcance del proyecto original
El legislador destacó que el texto fue reformulado durante la reunión de comisión para incorporar a quienes están sometidos a medidas cautelares de monitoreo electrónico sin prisión domiciliaria.
«Eso es lo que se terminó resolviendo hoy en la comisión y, por lo tanto, se modificó el proyecto original, porque le agregamos este tercer supuesto, que es para casos de monitoreo de tobillera electrónica en el marco de una cautelar dictada sin prisión domiciliaria», explicó.
Esta modificación resulta especialmente relevante porque extiende la restricción nocturna a personas que no están cumpliendo una condena ni una prisión preventiva domiciliaria, pero que deben utilizar un dispositivo de seguimiento por orden judicial.
Pica insistió en que los tres supuestos fueron analizados expresamente durante el trabajo legislativo y que la intención es establecer una regla uniforme respecto de las salidas nocturnas.
La iniciativa continúa su recorrido parlamentario y, para que las nuevas restricciones entren en vigencia, deberá completar el procedimiento legislativo correspondiente.
De aprobarse, Río Negro contará con una disposición que limitará las autorizaciones judiciales de salidas entre las 20 y las 8 para las personas alcanzadas por el monitoreo electrónico, con la emergencia médica como única excepción contemplada en el proyecto.
Judiciales
Le duplicaron el chip del celular y perdió el control de las cuentas bancarias de su empresa
Una metalúrgica del Alto Valle sufrió transferencias fraudulentas y la gestión de un préstamo tras el cambio no autorizado de su tarjeta SIM. La Justicia Civil de Roca condenó a Banco Galicia y Telefónica.
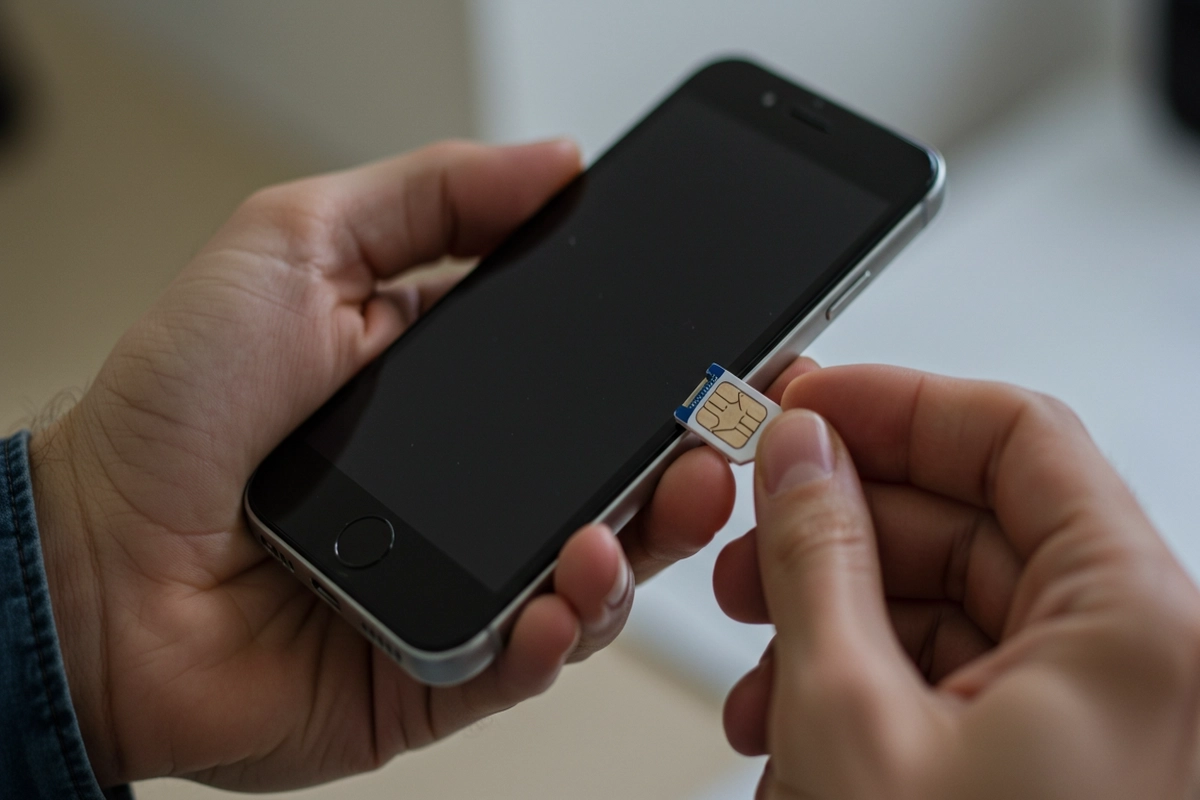
Una empresa del rubro metalúrgico del Alto Valle sufrió una estafa que comenzó a más de 1.000 kilómetros de distancia. El teléfono que utilizaba para sus operaciones bancarias funcionaba en Río Negro y Neuquén. Sin embargo, una persona se presentó en una oficina de telefónica de Ramos Mejía, provincia de Buenos Aires, y retiró una nueva tarjeta SIM correspondiente a esa línea. La empresa nunca había solicitado el cambio.
El teléfono original perdió el servicio y la línea comenzó a funcionar en otro dispositivo. Apenas unos minutos después, los estafadores consiguieron activar el sistema de seguridad bancaria en un nuevo equipo.
Se registraron transferencias hacia cuentas desconocidas y se gestionó un préstamo por internet. El propio sistema del banco rechazó dos operaciones porque detectó cuentas sospechosas, pero permitió que continuaran otras transferencias. Cuando la firma advirtió los movimientos, ya había perdido el control de sus fondos.
La empresa metalúrgica presentó en el Poder Judicial una demanda por daños y perjuicios contra Banco Galicia y Telefónica. El fuero Civil de Roca hizo lugar al reclamo y condenó a ambas compañías de manera solidaria. La sentencia consideró que las dos empresas incumplieron sus obligaciones de seguridad.
La modalidad utilizada se conoce como SIM swapping. Este tipo de fraude deja a los usuarios sin acceso a sus cuentas bancarias y aplicaciones en cuestión de minutos. Consiste en obtener fraudulentamente una nueva tarjeta SIM asociada al número telefónico de la víctima para suplantar su identidad y acceder a claves o datos confidenciales sin que lo advierta de inmediato.
Durante el proceso, las dos compañías rechazaron su responsabilidad. Banco Galicia sostuvo que sus sistemas de seguridad no habían sido vulnerados y atribuyó el fraude a la empresa telefónica o a terceros.
Telefónica, por su parte, afirmó que el cambio de SIM se había realizado de manera presencial, con una autorización telefónica previa. También sostuvo que el fraude bancario respondía a problemas en los mecanismos de verificación de identidad utilizados por el banco. Ambas cuestionaron los daños reclamados y la aplicación de la normativa de defensa del consumidor.
La jueza determinó que correspondía aplicar la Ley de Defensa del Consumidor, aunque la damnificada fuera una sociedad comercial. Explicó que los servicios bancarios y telefónicos no se incorporaban directamente a la actividad productiva de la metalúrgica, sino que eran utilizados para su funcionamiento cotidiano.
También señaló la desigualdad técnica y de información entre una empresa del Alto Valle y dos grandes prestadoras nacionales. Sobre esa base, aplicó las normas que protegen la seguridad y los intereses económicos de los consumidores, además de las obligaciones previstas en el Código Civil y Comercial.
Las pericias informática y contable permitieron reconstruir la maniobra. La compañía telefónica había entregado la nueva SIM sin documentación suficiente para acreditar su autorización. Tampoco pudo demostrar la existencia de la llamada que supuestamente habilitó el trámite. En cuanto al banco, los registros mostraron que el nuevo dispositivo obtuvo acceso al sistema de autenticación desde una dirección de internet ajena a la habitual de la empresa. Además, la entidad detectó operaciones sospechosas, pero no bloqueó la cuenta ni acreditó haber alertado a su clienta.
Al analizar las responsabilidades, la jueza sostuvo que «en el caso de la empresa de telefonía debía asegurar que solo el titular de la línea y/o o quien éste autorice, pueda disponer de ella; mientras que la entidad bancaria debía asegurar que solo su cliente pueda disponer de los fondos depositados y obligarse en su nombre. Nada de ello fue cumplido, encontrándose acreditada la vulnerabilidad en las medidas de seguridad de las empresas demandadas».
Para fundamentar la sanción adicional, la jueza valoró la gravedad de los incumplimientos y la falta de respuesta efectiva ante el fraude. También tuvo en cuenta la capacidad de ambas compañías para implementar controles de seguridad y la necesidad de evitar que estas situaciones se repitan.